Excel
GRATIS
Avanzato
Checklist Sicurezza Applicativa
Serve a security engineer, sviluppatori e tech lead che devono verificare la postura di sicurezza di un'applicazione prima del rilascio. Concreto: descrivi tipo di app e stack e ottieni una checklist a controlli puntuali (autenticazione, controllo accessi, input, crittografia, logging, dipendenze) con gravità, come verificare ed esito da compilare, pronta per Excel come registro di audit.
In sintesi
Checklist Sicurezza Applicativa è un template
in formato Excel pubblicato da Management Academy.
Template di prompt per generare una checklist di sicurezza applicativa stile OWASP con controlli, gravità, stato e remediation, pronta per Excel.
Si scarica gratuitamente con un account gratuito.
Aggiornato il 27 agosto 2026 ·
a cura della faculty di Management Academy
Le versioni di questo template
Checklist Sicurezza Applicativa · Excel
Cosa contiene il template Checklist Sicurezza Applicativa
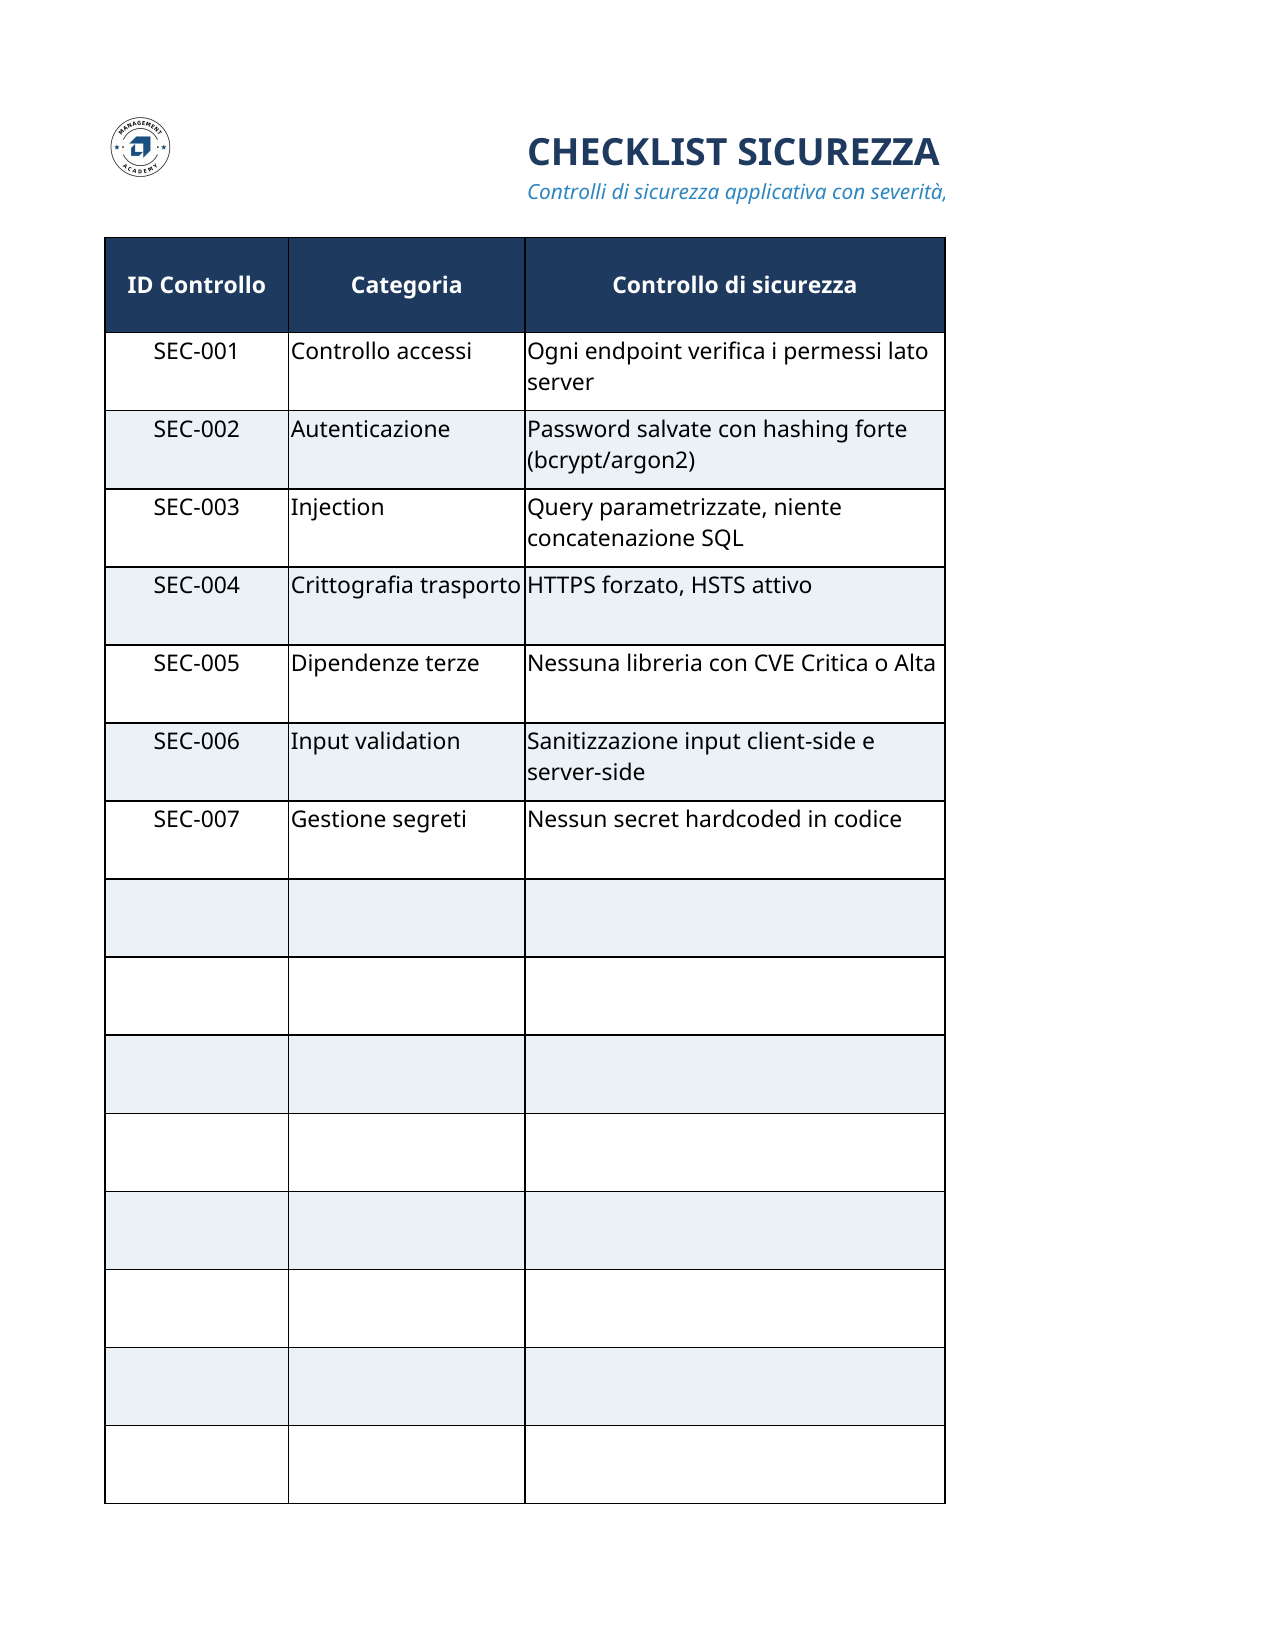
- Foglio Checklist sicurezza — elenco di controlli di sicurezza organizzati per categoria (autenticazione, autorizzazione, input validation, crittografia, dipendenze, logging, CORS e altro). Per ogni controllo: descrizione, metodo di verifica concreto, severità (Critica/Alta/Media/Bassa), stato di remediation (Da verificare/In corso/Risolto/Accettato), riferimento OWASP Top 10 o ASVS, azione di remediation suggerita.
- Foglio Riepilogo per gravità — conteggi automatici dei controlli per livello di severità e stato di remediation, fornendo una dashboard di progresso della remediation.
- Dropdown severity e stato — valori predefiniti per mantenere coerenza nella compilazione e nella reportistica.
- Legenda categorie — riferimenti agli standard OWASP e descrizione della metodologia di valutazione della severità.
- Guida all'uso — istruzioni su come compilare la checklist, come assegnare severità e stato, come aggiungere controlli specifici dello stack, come usare il riepilogo per tracciare il progresso.
Documento .xlsx brandizzato Management Academy, pronto per la collaborazione tra security engineer, dev team e stakeholder, con formule automatiche per il conteggio.
Versione standard
È il file pronto da compilare: intestazioni, sezioni obbligatorie e
riferimenti metodologici già al loro posto. Usala quando sai cosa
scrivere e ti serve solo la struttura corretta.
Scarica per
Excel
Cos'è e quando si usa
Serve a security engineer, sviluppatori e tech lead che devono verificare la postura di sicurezza di un'applicazione prima del rilascio. Concreto: descrivi tipo di app e stack e ottieni una checklist a controlli puntuali (autenticazione, controllo accessi, input, crittografia, logging, dipendenze) con gravità, come verificare ed esito da compilare, pronta per Excel come registro di audit.
- Processo
- Execution Templates
- Livello
- Avanzato
Cosa contiene il file
Foglio 1 - Checklist sicurezza
ID | Categoria | Controllo | Come verificare | Gravità | Stato | Riferimento OWASP | Azione di remediation
SEC-01 | Controllo accessi | Ogni endpoint verifica i permessi lato server | Test con utente non autorizzato su risorse altrui | Critica | Da verificare | A01 Broken Access Control | Aggiungere authorization gate server-side
SEC-02 | Autenticazione | Password salvate con hashing forte (bcrypt/argon2) | Ispezione codice/DB | Alta | Da verificare | A07 | Migrare a argon2id
SEC-03 | Input/Injection | Query parametrizzate, niente concatenazione SQL | Code review query layer | Critica | Da verificare | A03 Injection | Usare prepared statement
SEC-04 | Crittografia trasporto | HTTPS forzato, HSTS attivo | Scan header risposta | Alta | Da verificare | A02 | Abilitare HSTS
SEC-05 | Dipendenze | Nessuna libreria con CVE Critica/Alta | Scansione SCA | Alta | Da verificare | A06 | Aggiornare pacchetti vulnerabili

Foglio 2 - Riepilogo per gravità
Gravità | N. controlli | Da verificare | Conformi | Non conformi
Critica | 2 | 2 | 0 | 0
Alta | 3 | 3 | 0 | 0
Il prompt che lo genera sui tuoi dati
Il file qui sopra è pronto da scaricare. Se ti serve compilato sul tuo
progetto, incolla questo prompt in un assistente: costruisce lo stesso
documento con i tuoi dati.
Agisci come security engineer esperto e trasforma i dati sull'applicazione in una checklist di sicurezza strutturata per il controllo prima del rilascio.

Contesto:
- Tipo di applicazione: [web app /...
🔒
Prompt completo riservato agli utenti registrati
Registrati gratis per sbloccare il prompt completo e scaricare il file.
Come si usa, passo per passo
-
Scarica il file e aprilo.
Resta editabile: si apre con Excel, Word e PowerPoint, e anche con
Google Workspace o LibreOffice.
-
Compila prima le sezioni obbligatorie.
Sono quelle che un committente o un esaminatore guarda per prime:
oggetto, responsabili, criteri di accettazione.
-
Rigenera con il prompt sui tuoi dati.
Copia il prompt di questa pagina, incolla il contesto del progetto e
ottieni il documento già compilato.
-
Fai rivedere il risultato.
Un documento corretto nel metodo ma scollegato dal progetto non regge
alla prima domanda: rileggilo con chi il progetto lo conosce.
Domande frequenti
È basata su uno standard riconosciuto?
+
Sì: i controlli sono organizzati per categorie ispirate alle aree di rischio più note del settore (in stile OWASP Top 10 e ASVS), tradotte in verifiche concrete e applicabili al tipo di applicazione indicato.
È generica o adattata alla mia app?
+
È adattata: in base al tipo di applicazione e allo stack che fornisci, include o esclude i controlli pertinenti (es. controlli specifici per API, per upload file, per autenticazione) ed evita controlli non applicabili marcandoli N/A.
Inventa vulnerabilità già presenti?
+
No: produce una lista di controlli da verificare, non un report di vulnerabilità reali. Lo stato di ogni controllo va compilato dal team (default "Da verificare"); non dichiara esiti che non può conoscere.