Word
GRATIS
Intermedio
Code Review Strutturata
Per tech lead e senior engineer che devono trasformare una review approssimativa in un report strutturato, azionabile e ordinato per gravità: ogni finding ha file, riga, impatto, fix proposto e rischio del fix.
In sintesi
Code Review Strutturata è un template
in formato Word pubblicato da Management Academy.
Prompt avanzato che produce una code review strutturata su correttezza, sicurezza, performance e leggibilità, con findings classificati per gravità, fix before/after e verdetto di merge.
Si scarica gratuitamente con un account gratuito.
Aggiornato il 27 agosto 2026 ·
a cura della faculty di Management Academy
Le versioni di questo template
Code Review Strutturata · Word
Cosa contiene il template Code Review Strutturata
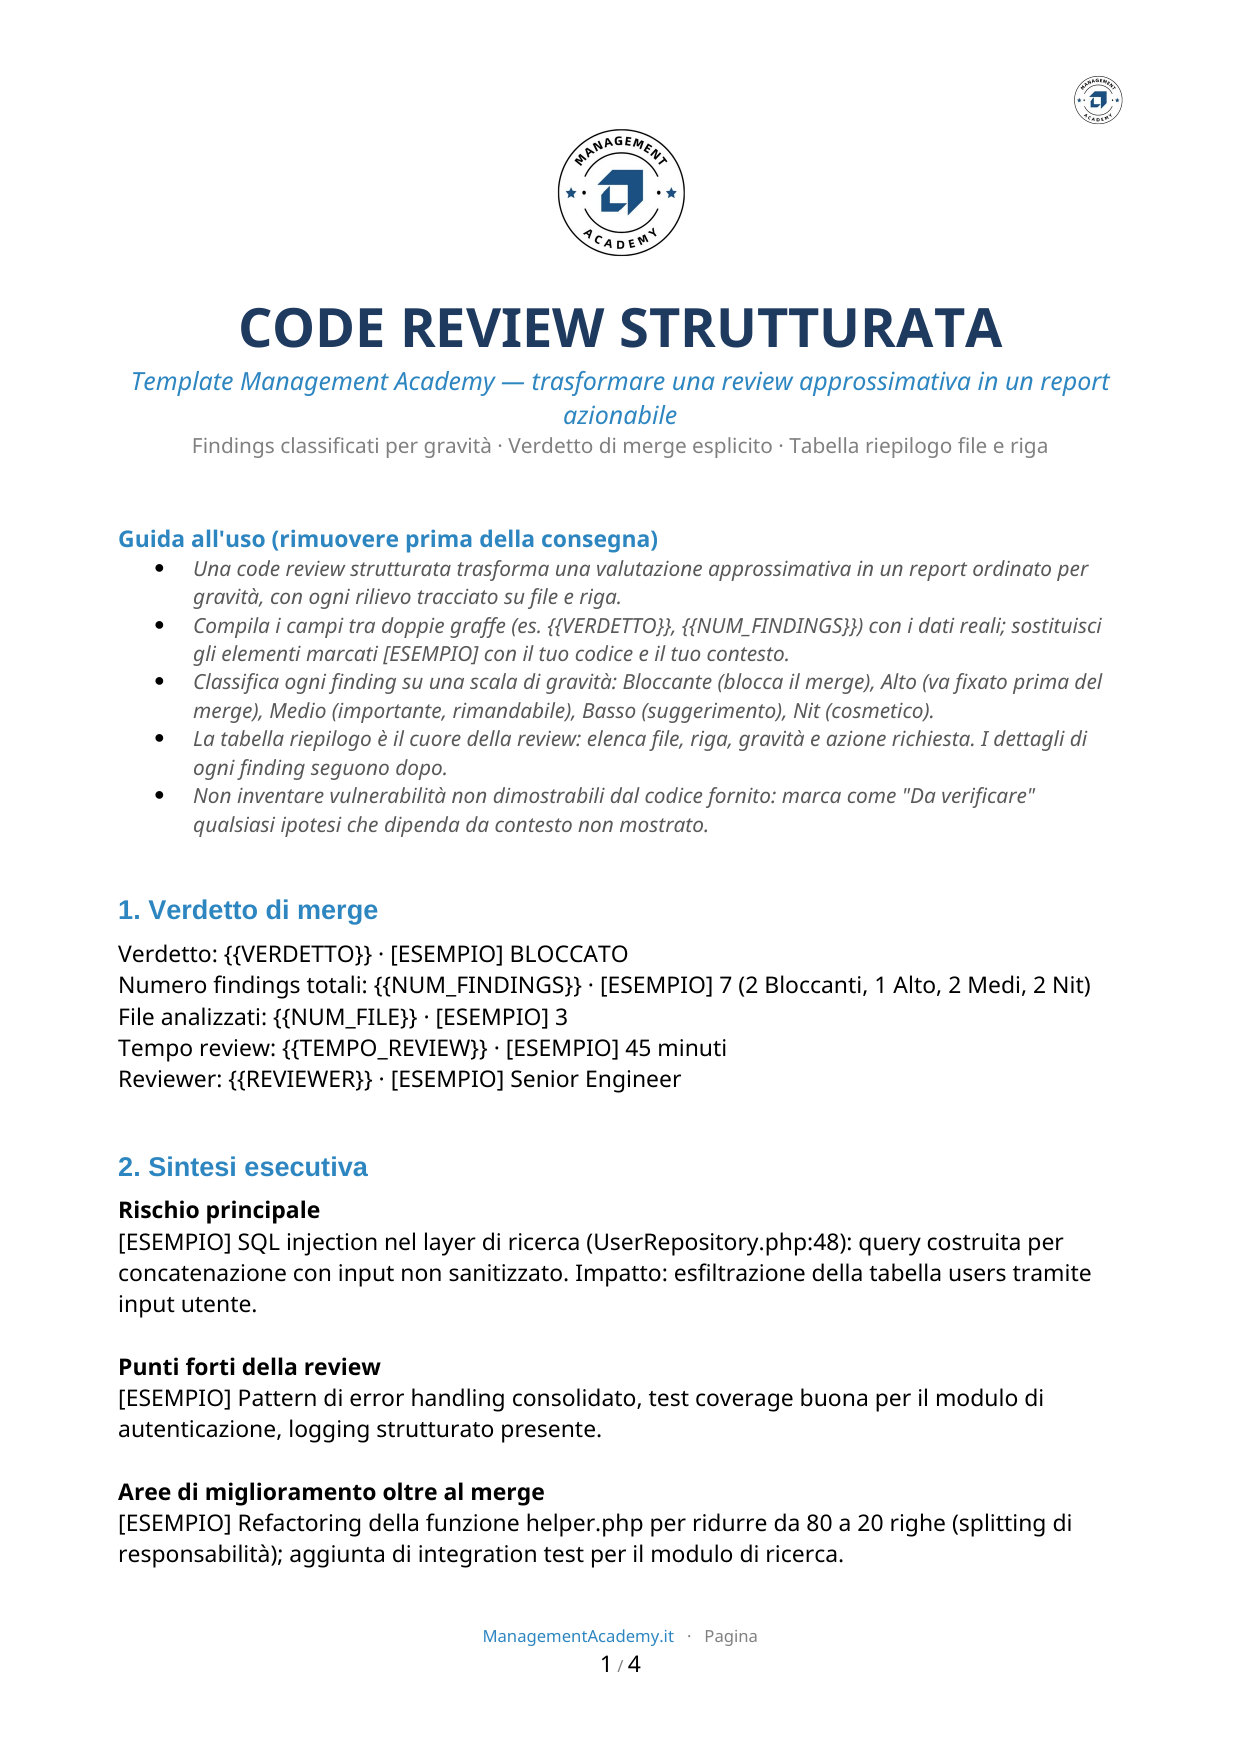
- Verdetto esplicito — BLOCCATO, APPROVATO CON COMMENTI o APPROVATO: derivato dal numero e dalla gravità dei finding bloccanti.
- Sintesi esecutiva — il rischio principale del changeset, i punti forti riscontrati, le aree di miglioramento oltre al merge.
- Tabella criteri di review — elenca cosa verificare per ogni area (Sicurezza, Performance, Leggibilità, Test, Versioning) e se la violazione è bloccante.
- Tabella riepilogo findings — numero, tipo, gravità, file:riga, titolo breve e azione. Il cuore della review.
- Dettagli di ogni finding — per i top finding (Bloccanti e Alti): codice prima (before), codice dopo (after), impatto della non-fix, rischio della correzione.
- Azioni richieste prima del merge — elenco ordinato di cosa va risolto obbligatoriamente (i Bloccanti) e cosa è fortemente raccomandato (Alti/Medi).
- Suggerimenti per il futuro — come evitare questo tipo di issue nei prossimi PR: linter, hook, test strategy.
- Formato — documento .docx brandizzato Management Academy, tabelle formattate, righe di esempio marcate, easy to copy-paste nel tuo sistema di review (GitHub, GitLab, Jira).
Usabile sia per review interni di team sia come template di comunicazione verso l'autore del PR.
Versione standard
È il file pronto da compilare: intestazioni, sezioni obbligatorie e
riferimenti metodologici già al loro posto. Usala quando sai cosa
scrivere e ti serve solo la struttura corretta.
Scarica per
Word
Cos'è e quando si usa
Per tech lead e senior engineer che devono trasformare una review approssimativa in un report strutturato, azionabile e ordinato per gravità: ogni finding ha file, riga, impatto, fix proposto e rischio del fix.
- Processo
- Execution Templates
- Livello
- Intermedio
Cosa contiene il file
VERDETTO MERGE: BLOCCATO (2 findings Bloccanti, 1 Alto)

SINTESI
- File analizzati: 3 | Findings: 7 (2 Bloccanti, 1 Alto, 2 Medi, 2 Nit)
- Rischio principale: SQL injection nel layer di ricerca.

CRITERI DI REVIEW
| Area | Criterio | Bloccante? |
|---|---|---|
| Sicurezza | Query parametrizzate, mai concatenazione | Sì |
| Security | Nessun hardcoding chiavi/token | Sì |
| Performance | N+1 query assente | No, ma Alto |
| Test | Coverage >= 80% | No, ma Alto se < 60% |

TABELLA RIEPILOGO
| # | Tipo | Gravità | File:Riga | Titolo | Azione |
|---|---|---|---|---|---|
| 1 | Sicurezza | Bloccante | UserRepository.php:48 | SQL Injection | Query parametrizzata obbligatoria |
| 2 | Performance | Alto | OrderService.php:120 | N+1 query in loop | Eager load con with() |
| 5 | Leggibilità | Basso | helpers.php:12 | Funzione 80 righe | Estrai metodi |

DETAGLIO FINDING #1 — SQL Injection [BLOCCANTE]
File: UserRepository.php:48
Tipo: Sicurezza
Evidenza: query costruita per concatenazione con $request->name non sanitizzato.
Impatto: esfiltrazione tabella users tramite input utente.

Before:
  $db->query("SELECT * FROM users WHERE name = '" . $name . "'");

After:
  $db->prepare("SELECT * FROM users WHERE name = ?")->execute([$name]);

Rischio del fix: Basso (nessun cambio di firma pubblica).
Il prompt che lo genera sui tuoi dati
Il file qui sopra è pronto da scaricare. Se ti serve compilato sul tuo
progetto, incolla questo prompt in un assistente: costruisce lo stesso
documento con i tuoi dati.
Agisci come senior engineer esperto che deve trasformare una valutazione approssimativa di un PR in un report di code review strutturato, ordinato per gravità e azionabile. Costruisci in italiano una...
🔒
Prompt completo riservato agli utenti registrati
Registrati gratis per sbloccare il prompt completo e scaricare il file.
Come si usa, passo per passo
-
Scarica il file e aprilo.
Resta editabile: si apre con Excel, Word e PowerPoint, e anche con
Google Workspace o LibreOffice.
-
Compila prima le sezioni obbligatorie.
Sono quelle che un committente o un esaminatore guarda per prime:
oggetto, responsabili, criteri di accettazione.
-
Rigenera con il prompt sui tuoi dati.
Copia il prompt di questa pagina, incolla il contesto del progetto e
ottieni il documento già compilato.
-
Fai rivedere il risultato.
Un documento corretto nel metodo ma scollegato dal progetto non regge
alla prima domanda: rileggilo con chi il progetto lo conosce.
Domande frequenti
Posso usarlo anche senza avere il codice completo, solo una descrizione della feature?
+
Sì, ma il risultato sarà meno preciso. Idealmente fornisci un diff o uno snippet del codice critico (login, query, API handler). Più contesto fornisci su linguaggio, framework e vincoli di runtime, più i findings su sicurezza e performance saranno accurati. Il prompt impone di non inventare vulnerabilità non dimostrabili dal codice fornito.
Come evito che il reviewer inventi problemi che non esistono?
+
Il prompt obbliga di citare file e riga per ogni finding e di marcare come "Da verificare" qualsiasi ipotesi che dipenda da codice non mostrato, invece di darla per certa. I findings senza evidenza nel codice fornito vengono esclusi. Usa una rubrica di gravità e un verdetto esplicito che sfocano il bias.
La review distingue tra problemi bloccanti e suggerimenti estetici?
+
Sì: ogni finding è classificato su una scala di gravità (Bloccante = stop merge, Alto = fix before merge, Medio = importante rimandabile, Basso = suggerimento, Nit = cosmetico). Alla fine ricevi un verdetto esplicito (BLOCCATO se >=1 Bloccante, APPROVATO CON COMMENTI altrimenti). Puoi triagare cosa fixare prima del merge e cosa rimandare.